PHP2Shell: a falha crítica no PHP e como atualizar o PHP da sua loja WooCommerce
Duas falhas críticas no próprio PHP, apelidadas de PHP2Shell, permitem invadir sites sem login. Não é falha de plugin nem do WooCommerce: a correção é atualizar o PHP do servidor. Veja os riscos, as versões corrigidas e como conferir a sua loja.
Neste artigo
Em 21 de outubro de 2026, o PHP corrigiu duas falhas críticas que permitem a um invasor executar código no servidor sem precisar de login. A falha está no próprio PHP, a linguagem em que o WordPress e o WooCommerce rodam, e não em plugins, temas ou no WooCommerce. A correção é atualizar o PHP do servidor para uma das versões corrigidas: 8.5.12, 8.4.27, 8.3.36 ou 8.2.35.
Este artigo explica o que aconteceu, quais são os riscos para uma loja virtual e como conferir e corrigir a sua.
O que é o PHP2Shell
PHP2Shell é o apelido dado a duas vulnerabilidades no núcleo do PHP, registradas como CVE-2026-109618 e CVE-2026-109619. As duas receberam nota 9,2 de 10 na escala de gravidade CVSS 4.0, a faixa de falhas críticas.
Segundo o aviso de segurança do PHP, as duas permitem execução remota de código sem autenticação: um único pedido enviado ao site pode dar ao invasor o controle do servidor, antes de o WordPress ou qualquer plugin chegar a ser carregado. Detalhes das falhas vazaram em 20 de outubro, um dia antes da correção oficial, o que acelerou os ataques.
A falha é no PHP, não nos plugins
Esse ponto muda o que você precisa fazer. Atualizar plugins, temas, o WordPress ou o WooCommerce não corrige o PHP2Shell, porque nenhum deles tem a falha. Ela está uma camada abaixo, no interpretador que executa todo o código do site.
Pense na loja como uma pilha:
- Servidor: a máquina onde a loja está hospedada.
- PHP: a linguagem que roda tudo o que vem acima. É aqui que está a falha.
- WordPress e WooCommerce: o sistema da loja.
- Plugins e tema: checkout, frete, pagamento, layout.
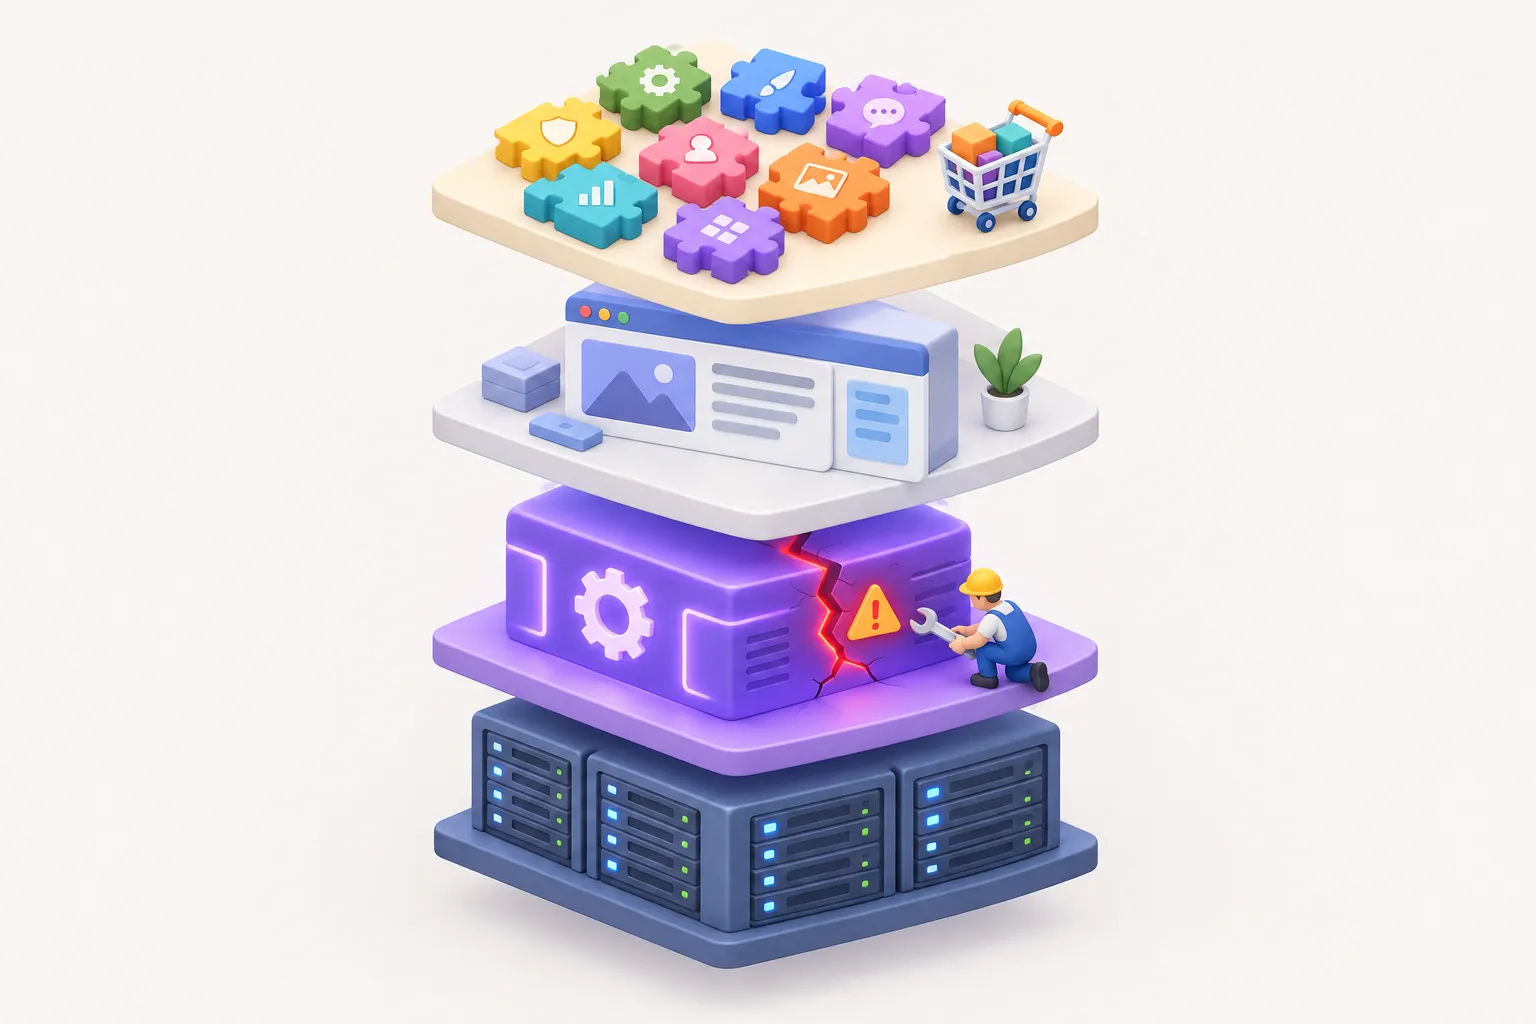
Como a falha está no PHP, qualquer site em PHP fica exposto, seja qual for a plataforma: WordPress, Drupal, Joomla ou um sistema próprio. Pesquisadores da Wiz, que relataram as falhas ao PHP, demonstraram o ataque contra a versão mais recente do WordPress.
Quais são os riscos para uma loja virtual
Quem controla o servidor controla a loja. Na prática, o invasor pode:
- ler dados de clientes e pedidos: nomes, e-mails, endereços, CPF e telefones, o que envolve a LGPD;
- alterar a página de pagamento para desviar pagamentos ou capturar dados digitados;
- instalar programas escondidos (backdoors) que continuam lá depois da correção;
- usar a loja para enviar spam ou atacar outros sites, o que pode tirar o domínio das buscas;
- tirar a loja do ar às vésperas da Black Friday.
Os ataques já começaram. A Cloudflare informou que estava vendo as primeiras tentativas em 21 de outubro, e a Patchstack, empresa de segurança para WordPress, recebeu relatos de invasões de empresas de hospedagem parceiras no mesmo dia.
Quais versões do PHP estão corrigidas
As versões corrigidas saíram em 21 de outubro de 2026:
| Versão que a loja usa | Atualizar para | Observação |
|---|---|---|
| PHP 8.5 | 8.5.12 | |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | o suporte ao 8.2 termina em 31/12/2026 |
| PHP 8.1 ou anterior | 8.3 ou mais nova | sem atualização oficial do PHP |
O PHP 8.1 e as versões anteriores não recebem mais atualizações do projeto. Algumas hospedagens e distribuições de Linux aplicam a correção por conta própria, mas a saída segura é migrar para uma versão suportada. Antes de mudar de versão principal, teste a loja, porque plugins antigos podem não funcionar no PHP mais novo.
Como conferir a versão do PHP da sua loja
No painel do WordPress, vá em Ferramentas → Saúde do site → Informações e abra a seção Servidor. A linha "Versão do PHP" mostra o número completo. O painel da hospedagem (cPanel ou o painel próprio do provedor) também mostra a versão.
Se o número for menor que os da tabela acima, a loja está vulnerável.
Como atualizar o PHP no WordPress
Quem atualiza o PHP é quem cuida do servidor, não o painel do WordPress. Na maioria dos casos:
- Hospedagem compartilhada ou gerenciada: abra um chamado pedindo a atualização para a versão corrigida e pergunte se ela já foi aplicada. Muitas hospedagens oferecem a troca de versão no próprio painel, mas a versão corrigida precisa estar disponível lá.
- Servidor próprio ou VPS: atualize os pacotes do PHP pelo gerenciador do sistema e reinicie o PHP-FPM ou o servidor web. Quem usa o repositório remi deve conferir se a versão corrigida já chegou, porque ele não teve atualização no dia da correção.
- Depois da atualização: confira de novo a versão em Saúde do site e faça uma compra de teste com Pix e cartão.
Desconfie de plugins que prometem "corrigir o PHP2Shell" e de trechos de código copiados da internet. A Patchstack alerta que eles não são verificados e podem quebrar o site. Plugin nenhum corrige uma falha do PHP.
O que fazer se não der para atualizar hoje
Se a hospedagem ainda não tem a versão corrigida, há medidas que reduzem o risco, mas não resolvem:
- Cloudflare: quem usa a Cloudflare na frente da loja tem regras de firewall contra os ataques conhecidos, inclusive no plano gratuito. Elas só protegem se o servidor aceitar tráfego apenas da Cloudflare.
- Ajustes no php.ini: o aviso do PHP lista configurações temporárias, como desligar
session.upload_progress.enabled, para a pessoa que administra o servidor aplicar.
O próprio PHP afirma que só a atualização corrige o problema. Se você notar arquivos estranhos, usuários administradores que não criou ou pedidos com dados de pagamento alterados, trate o servidor como invadido: peça uma análise à hospedagem e troque as senhas do painel, do banco de dados e das integrações.
Quem cuida disso na sua loja
O PHP2Shell expôs uma pergunta que muitos lojistas só fazem no dia do problema: quem atualiza o servidor da loja? Numa loja montada peça por peça, a resposta costuma ser "a hospedagem, quando eu pedir" ou "o programador, quando ele puder". O post sobre suporte para e-commerce mostra como avaliar esse ponto antes da próxima falha.
Na plataforma da Rishi, a loja roda em WooCommerce e a hospedagem, as atualizações e a segurança ficam com a equipe da Rishi. O PHP de todas as lojas da plataforma já foi atualizado para a versão corrigida, sem que os lojistas precisassem abrir chamado ou mexer em nada. É a mesma equipe que desenvolve os plugins do fernandoacosta.net, usados por mais de 7 mil lojas, há mais de 14 anos.
Quem usa o Checkout Rishi ou os plugins da Rishi na própria hospedagem não precisa atualizar o plugin por causa do PHP2Shell, porque a falha não está nele, mas precisa confirmar com a hospedagem que o PHP do servidor já foi corrigido.
O que fazer agora
- Confira a versão do PHP em Ferramentas → Saúde do site → Informações → Servidor.
- Compare com a tabela de versões corrigidas.
- Se estiver abaixo, peça a atualização à hospedagem hoje e confirme depois.
- Faça uma compra de teste quando a atualização terminar.
Com a Black Friday a um mês, vale incluir a versão do PHP no checklist de Black Friday da loja.